

Contribution de Sebastian Dahm, Co-CEO de Rinascai, que nous publions avec l’aimable autorisation de l’organisme.
Cas pratique 1 sur 4 de la série « Combien coûte votre IA, et que rapporte-t-elle ? » Déjà paru : l’ouverture de la série, avec la feuille de route en cinq étapes. Prochain article : « Trop peu d’idées, trop d’idées ».
Un fabricant berlinois, dont les produits sont présents dans chaque magasin d’électronique, a adopté l’IA plus tôt que la plupart et en a défini le cadre en même temps : en dix semaines, parallèlement à la mise en place de la plateforme, ont été élaborés l’état des lieux, l’analyse d’impact relative à la protection des données et le modèle d’exploitation. Un cas venu de l’UE, et ce que les commerçants suisses peuvent en retenir.
Ce qui s’applique aujourd’hui en Suisse par rapport à l’UE
Suisse. La Suisse réglemente l’IA de manière sectorielle. Le Conseil fédéral a décidé en février 2025 de mettre en œuvre la Convention-cadre du Conseil de l’Europe sur l’intelligence artificielle et de renoncer à une loi spécifique sur l’IA à l’image du règlement européen ; un projet destiné à la procédure de consultation est attendu d’ici fin 2026. Pour les entreprises, c’est avant tout la nouvelle loi fédérale sur la protection des données (LPD) qui s’applique aujourd’hui. Selon le Préposé fédéral à la protection des données et à la transparence (PFPDT), elle est directement applicable à l’IA : devoir d’information en cas de décisions individuelles automatisées et lors de l’utilisation de chatbots, analyse d’impact relative à la protection des données en cas de risque élevé et amendes jusqu’à CHF 250 000, qui visent la personne responsable.
UE. Les entreprises qui utilisent dans l’UE les résultats de systèmes d’IA, par exemple des descriptions de produits générées par IA ou les réponses d’un chatbot dans une boutique en ligne destinée à la clientèle de l’UE, sont en outre soumises au règlement européen sur l’IA : formation des collaborateurs depuis février 2025, obligations de transparence et de marquage depuis août 2026, obligations relatives aux systèmes à haut risque, par exemple pour la sélection des candidats, à partir de décembre 2027. Pour toutes les autres, le règlement n’est pas contraignant en Suisse, mais il constitue une référence utile. Cette vue d’ensemble ne remplace pas un conseil juridique.
Ce que fait l’association. L’ASSOCIATION DE COMMERCE.swiss et Rinascai font valoir en amont les intérêts du commerce de détail suisse dans la procédure de consultation. Nous en rendrons compte à la fin de la série.
À propos du cas qui suit. Il vient de l’UE : des lois différentes, mais les mêmes questions. Le feu tricolore des données, un responsable désigné et le modèle d’exploitation se transposent tels quels à une entreprise suisse.
FRITZ! (anciennement AVM), à Berlin, environ 950 collaborateurs et environ 650 millions d’euros de chiffre d’affaires, fait partie des entreprises qui n’ont pas attendu pour se lancer dans l’IA. L’entreprise a construit tôt son propre portail d’IA : un accès exploité en interne à plusieurs modèles de langage, en partie sur ses propres serveurs, en partie dans le cloud, avec un modèle de rôles différencié. Techniquement, c’était en avance sur la moyenne du marché. Le cadre, l’entreprise l’a créé parallèlement à la mise en place, dans un sprint de dix semaines.
À l’échelle suisse, FRITZ! est une grande entreprise : plus de 99 pour cent des entreprises du pays comptent moins de 250 collaborateurs. Et rares sont les commerçants qui construisent leur propre portail d’IA. La plupart disposent de licences Copilot, d’un compte ChatGPT d’entreprise ou de rien d’officiel, et leurs collaborateurs utilisent en parallèle des comptes privés. Les questions restent pourtant les mêmes : quelles données peut-on confier à quel modèle ? qui décide d’un nouveau cas d’usage ? comment l’entreprise prouve-t-elle à ses clients, à son organe de révision et aux autorités que l’usage est maîtrisé ?
Avec les obligations de transparence du règlement européen sur l’IA, applicables depuis le 2 août 2026, ces questions avaient, chez FRITZ!, une échéance. Le mandat confié à Rinascai était donc précis : un sprint de dix semaines dans le cadre de l’implémentation, avec un état des lieux solide et un cadre qui fonctionne en exploitation.
Dix semaines : vérifier la documentation, relever l’usage réel
Nous avons vérifié la documentation de la plateforme, section par section, au regard des exigences en vigueur : règlement général sur la protection des données (RGPD), règlement européen sur l’IA, droit du secret d’affaires et droit d’auteur, ainsi que les risques de sécurité reconnus liés aux modèles de langage (OWASP LLM Top 10), selon une grille de 14 exigences clés. Pour une entreprise suisse, c’est d’abord la LPD qui s’applique ; le RGPD et le règlement européen sur l’IA ne s’y ajoutent qu’en cas d’activités dans l’UE. Les questions de sécurité, de droit d’auteur et de secret d’affaires sont les mêmes.
En parallèle, des entretiens ont eu lieu dans les départements ressources humaines, informatique et finances : quels outils sont utilisés, lesquels sont validés, et où manque-t-il une solution ? L’expérience de ce mandat et d’autres : l’écart entre l’usage validé et l’usage réel est partout plus grand que la direction ne le suppose.
Il en est résulté quatre livrables : un état des lieux pour la direction, avec les mesures à prendre classées par ordre d’urgence, une analyse d’impact relative à la protection des données pour la plateforme d’IA (l’examen documenté des risques pour les personnes concernées), une planification de mise en œuvre en deux phases (sécurisation à court terme, puis extension) et un modèle d’exploitation avec une répartition claire des responsabilités.
Dans la feuille de route de la série, c’est l’étape « Clarté », complétée chez FRITZ! par le modèle d’exploitation. Dans une entreprise de commerce sans plateforme propre, elle dure environ quatre semaines et demande peu de ressources en interne : un questionnaire à l’équipe de direction avec un entretien de suivi de 20 minutes par personne, un ou deux interlocuteurs par département et les documents existants.
Le modèle d’exploitation : trois niveaux aux responsabilités claires
« Mettre en place une plateforme est simple. La question importante est de savoir qui décide d’un nouveau cas d’usage et comment sont traitées les données confidentielles. C’est pourquoi FRITZ! a mis en place d’emblée des structures claires parallèlement à la plateforme, nommé des responsables et établi un protocole clair. Cela rend notre usage de l’IA vérifiable et sûr, sans le freiner. » — Jan-Christian Werner, CFO, FRITZ!
Un modèle d’exploitation répartit les responsabilités et fixe qui décide de quoi, et quand. Pour FRITZ!, cela signifie trois niveaux : un comité de direction mensuel, au niveau de la direction générale, qui décide des priorités et des moyens ; un comité de pilotage toutes les deux semaines, dirigé par un responsable IA désigné, qui valide ou reporte les cas d’usage ; et un réseau de référents IA dans 13 départements, qui diffusent les cas d’usage dans leurs équipes et font remonter les retours d’expérience.
Après dix semaines, FRITZ! disposait d’une base documentée pour son propre usage de l’IA, d’une responsabilité clairement attribuée, avec pouvoir de décision, et d’une liste de cas d’usage priorisés selon leur impact, dont le bénéfice a été chiffré avec le département financier.
Trois enseignements pour les commerçants suisses
- Un accès protégé dès le premier jour. Les interdictions poussent l’usage vers les comptes privés, et ce qui y est saisi échappe à l’entreprise. Il est plus efficace de prévoir d’emblée un accès autorisé, avec connexion via le compte professionnel, données personnelles remplacées par des codes avant chaque requête au modèle (pseudonymisation) et libre choix du modèle selon la tâche. L’usage reste ainsi dans l’entreprise, et la direction voit à quoi l’IA sert réellement.
- Les données sensibles exigent plus qu’un seul modèle. FRITZ! exploite délibérément plusieurs modèles sur différents serveurs. Une passerelle, sorte d’aiguillage entre les collaborateurs et les modèles, décide, selon la classe de données, où une requête peut être envoyée : les descriptions de produits et les prix publics vers n’importe quel modèle validé, les calculs internes uniquement avec contrat et validation, les données confidentielles uniquement pseudonymisées ou dans des environnements sécurisés et des modèles hébergés en interne, sinon pas du tout. Ce feu tricolore des données tient sur une page, et il fonctionne aussi bien avec des licences Copilot qu’avec un portail maison.
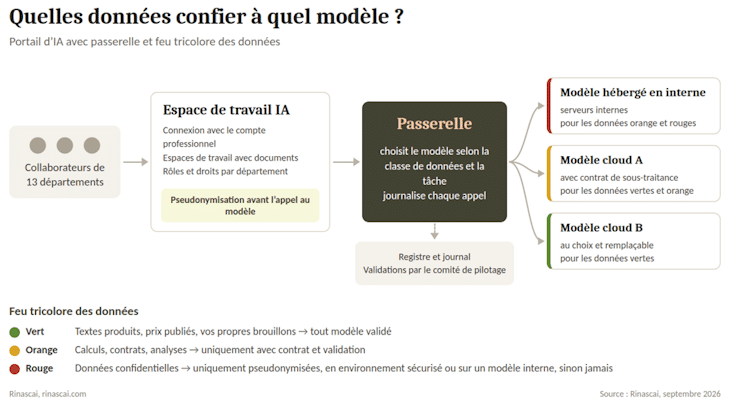
La passerelle choisit le modèle selon la classe de données et la tâche. Le feu tricolore des données fixe ce qui peut être envoyé, et où.
- Attribuer les responsabilités. Tant que l’usage de l’IA est toléré au cas par cas, personne ne décide. Une personne désignée avec pouvoir de décision, un rythme fixe et un procès-verbal clarifient qui décide, selon quel critère et comment cela est consigné. C’est précisément ce qui rend l’usage de l’IA vérifiable, vis-à-vis des clients comme des autorités.
Qui sait où il en est se pose ensuite la question : par où commencer ? C’est le sujet du prochain cas pratique.
Pour les membres : cinq jours de clarté gratuits
Pendant la série, nous accompagnons cinq entreprises membres, à raison de cinq jours chacune, sans honoraires et sans engagement. En lien avec ce cas pratique, l’accompagnement comprend : un inventaire des outils d’IA réellement utilisés, un feu tricolore des données pour votre entreprise et une analyse au regard de la loi sur la protection des données, du Code des obligations et, en cas d’activités dans l’UE, du règlement européen sur l’IA, avec un plan d’action pour la direction. Les résultats vous appartiennent. Avec votre accord, nous présentons votre cas sur le blog de l’association.
Pour poser votre candidature : décrivez-nous en trois phrases où en est votre entreprise. Les places sont attribuées par ordre d’arrivée, dans la limite des disponibilités.
Poser ma candidature → sebastian.dahm@rinascai.com, objet « Cinq jours de clarté »
Quick-Check IA : où en est votre entreprise ?
Votre niveau de maturité IA en neuf minutes, avec un résultat immédiat et les prochaines étapes prioritaires. Gratuit et sans inscription. Le questionnaire est en allemand.
Faire le Quick-Check
À propos de Rinascai
Rinascai est votre partenaire IA pour le commerce et les biens de consommation. Nous connaissons le métier de nos clients, nous chiffrons le bénéfice, puis nous construisons et exploitons les solutions. L’équipe, établie à Steinhausen (ZG), à Zurich et à Karlsruhe, accompagne depuis plus de dix ans des entreprises du commerce et des biens de consommation, de l’entreprise familiale au grand groupe, et travaille sans dépendre d’un modèle particulier, entre autres avec les plateformes d’Anthropic, d’OpenAI, de Google (Gemini) et de Microsoft (Copilot). Notre démarche compte cinq étapes : Clarté, Focus, Fondations, Mise en œuvre et Exploitation, sur demande avec un AI Officer externe. Rinascai est partenaire de prestation de l’ASSOCIATION DE COMMERCE.swiss.
Contact : Sebastian Dahm, Co-CEO, sebastian.dahm@rinascai.com, rinascai.com (site en allemand et en anglais)